
Black Friday: ataques a minoristas suben un 28 % mientras aumentan los dominios riesgosos
 Redacción LGN
Check Point Research ha detectado sitios web de compras fraudulentas y estafas, relacionados con envíos que suplantan la identidad de grandes marcas, como Amazon, Walmart, AliExpress, Temu, DHL, USPS y FedEx.
Bogotá, noviembre de 2026.- A medida que se acercan las populares jornadas de compras anuales del Black Friday y el Cyber Monday, los consumidores de todo el mundo se preparan para aprovechar las mayores ofertas del año.
Sin embargo, mientras los compradores buscan descuentos y los minoristas se preparan para un aumento en la demanda, los ciberdelincuentes se alistan para actuar en la temporada.
Check Point Research (CPR) revela cómo está evolucionando la ciberdelincuencia durante el Black Friday en 2026: los ciberataques contra los minoristas están creciendo a un ritmo superior al promedio mundial, y el registro de miles de nuevos dominios está creando oportunidades para el fraude.
Minoristas bajo ataque: los ciberataques se disparan ante la llegada del Black Friday
Los ataques contra el sector de bienes y servicios de consumo —que incluye a minoristas y tiendas en línea— han aumentado de forma constante a lo largo de 2026.
Durante septiembre y octubre de 2026, los dos meses previos al periodo de rebajas de noviembre, las organizaciones de este sector sufrieron una media de 2.458 ciberataques semanales por entidad, lo que supone un incremento del 28 % respecto a principios de año.
Este crecimiento supera el aumento del 22 % registrado a nivel mundial en el conjunto de todos los sectores.
A medida que las empresas se preparan para un mayor tráfico en línea, campañas promocionales y un mayor volumen de transacciones, los ciberdelincuentes encuentran más oportunidades.
La fiebre de dominios por el Black Friday: uno de cada cinco dominios nuevos se clasifica como riesgoso
Año tras año, observamos que los ciberdelincuentes registran con frecuencia dominios que imitan a marcas comerciales populares, promociones de temporada y servicios de entrega, con el fin de atraer a consumidores desprevenidos.
Durante octubre y los primeros días de noviembre de 2026, CPR identificó más de 4000 dominios recién registrados que contenían palabras clave asociadas a eventos de venta de noviembre, así como a grandes marcas minoristas —incluidas Amazon, AliExpress, Alibaba, Walmart y Best Buy— y empresas de mensajería como DHL, FedEx, USPS y Royal Mail. Casi uno de cada 5 de estos dominios ya fue clasificado como riesgoso por Check Point.
En noviembre de 2025, el registro de nuevos dominios que contenían el término «sale» (oferta/venta) alcanzó un pico de casi 20 000 en un solo mes, una cifra de un 32 % superior al volumen mensual habitual. El mayor incremento se produjo durante la última semana de noviembre, en torno al Black Friday y Cyber Monday.
Entre los ejemplos de dominios riesgosos identificados por Check Point se encuentran:
• oneractiveblackfriday[.]com: utiliza el nombre de la marca Oner Active junto con una temática promocional del Black Friday. El sitio web oficial es oneractive.com. • dhlhelp[.]com: Registrado en noviembre de 2026, el dominio utiliza la imagen de marca de DHL y muestra una página de marcador de posición.
• amazonshopping1[.]com: Registrado en agosto de 2026 e identificado como un sitio web de phishing de Amazon. Algunos de estos dominios eran inactivos en el momento de estudiarlos. Los dominios recién registrados y clasificados como de riesgo podrían activarse más adelante o utilizarse para phishing.
FedEx en la mira: El proceso de compra durante el *Black Friday* no termina al realizar el pago.
A medida que los consumidores comienzan a hacer seguimiento de sus pedidos, los ciberdelincuentes aprovechan la creciente demanda de actualizaciones sobre las entregas.
CPR identificó un patrón de registro característico: dominios que incluyen el nombre de la marca FedEx seguido de entre dos y cuatro letras adicionales, bajo el dominio de nivel superior «.com».
Entre septiembre y el 8 de noviembre de 2026, se registraron 647 dominios nuevos que siguen este patrón.
Algunos ejemplos son fedexac[.]com, fedexyb[.]com, fedexla[.]com, fedexde[.]com, fedexonl[.]com, fedexkkt[.]com, fedexmup[.]com, fedexpres[.]com y fedexbeta[.]com. Uno de ellos, fedexpres[.]com, muestra una página falsa de seguimiento de paquetes de FedEx.
¿Un iPad por 49,99 $? Se realizó un análisis de una oferta falsa de «Black Friday» de Walmart paso a paso..
Esta campaña, llamó la atención de los investigadores porque resulta convincente.
CPR detectó walmartrollbackdeals[.]com, un sitio web fraudulento registrado en octubre de 2026 que suplanta la identidad de Walmart; concretamente, imita la sección de «rollbacks» (reducciones de precios) de Walmart (disponible oficialmente en https://www.walmart.com/shop/savings/rollbacks).
El sitio web falso, registrado hace apenas unas semanas, promete liquidaciones con descuentos de hasta el 80 %, incluyendo un iPad por 49,99 $.
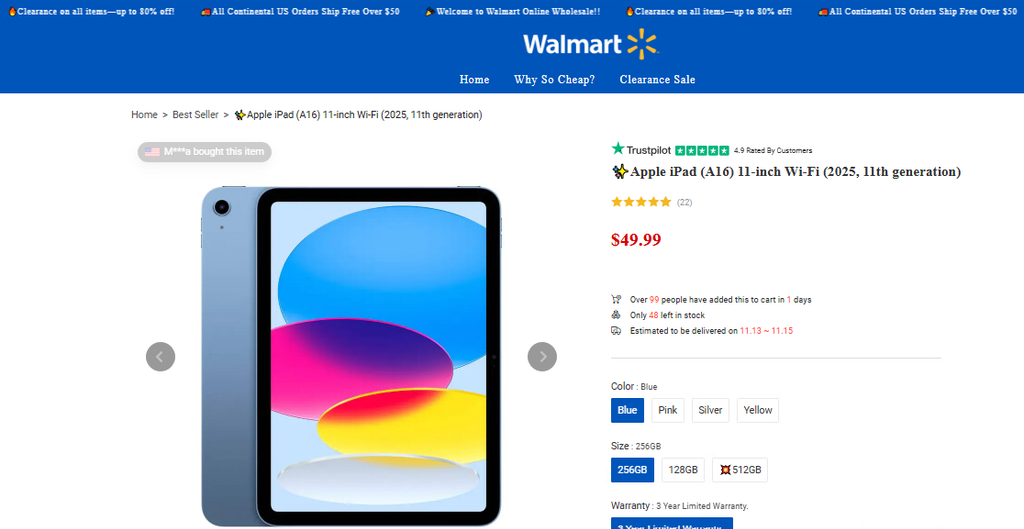
El uso de la urgencia, la mención de existencias limitadas y la presencia de la marca Walmart guían al comprador a través de todo el proceso de compra, paso a paso, de una manera muy convincente.
El gancho, paso 1: La página de inicio muestra un banner de «Liquidación en línea» («Online Clearance») con descuentos de hasta el 80 %.
A primera vista, todo parece normal.
La tranquilización, paso 2: Se presentan productos muy vendidos con grandes descuentos. Un menú titulado «¿Por qué es tan barato?» responde a la pregunta que cualquier comprador precavido se plantearía, logrando disipar las dudas antes de que estas aumenten.
La presión, paso 3: Se anuncia un iPad por 49,99 $, acompañado de una calificación y la afirmación de que solo quedan 48 unidades en existencia. El mensaje es claro: actúa ahora, no dejes escapar la oferta.